【しーてむ】
CTEM(シーテム) とは?
最終更新:
💡 攻撃される弱点を継続して評価し、対処につなげる取り組み
組織が攻撃にさらされる弱点を継続して把握し、事業への影響や悪用可能性から優先順位を付け、検証と対処につなげるプログラム。製品を一つ導入することや、脆弱性を一覧にすることだけを指すものではない。
📌 このページのポイント
- Continuous Threat Exposure Managementの略
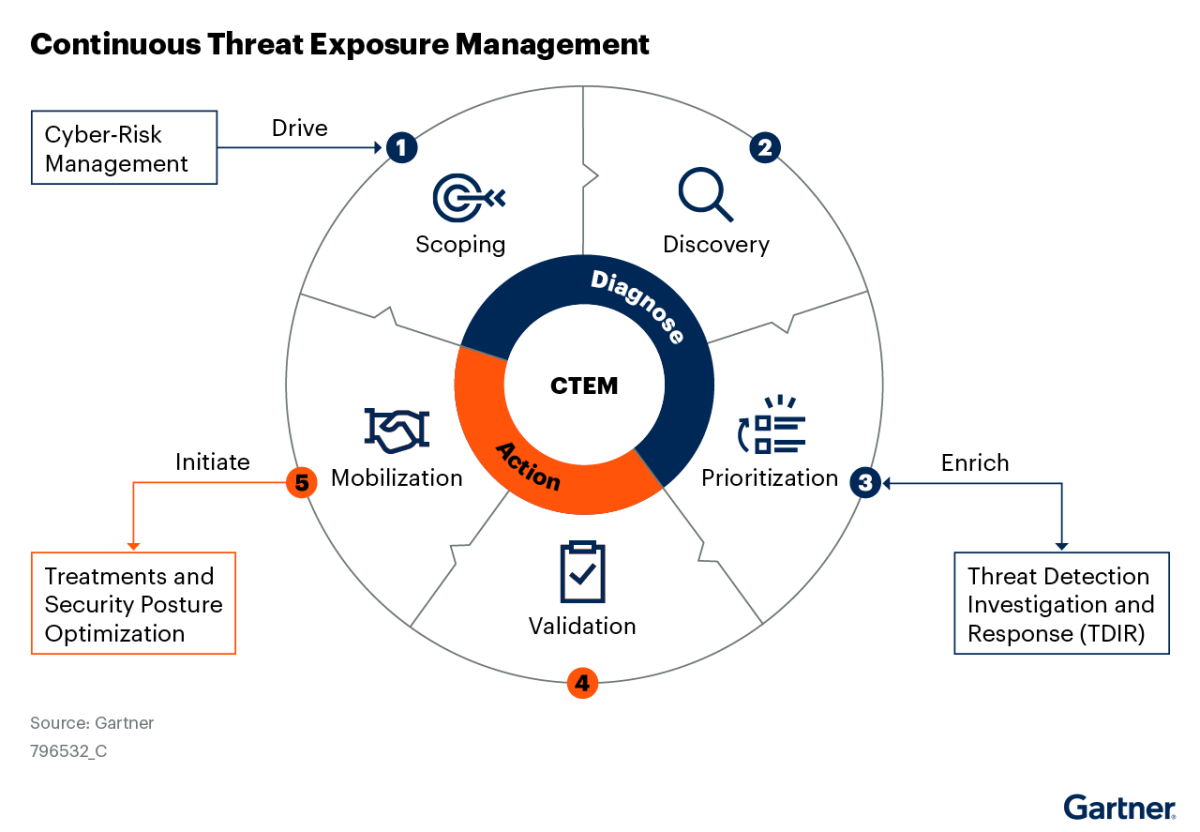
- 範囲の定義、発見、優先順位付け、検証、対処を進める5段階
- 脆弱性の深刻さだけでなく、悪用可能性や事業への影響も考える
- 担当者や業務の流れを整え、継続して見直す
 ひよこ
脆弱性診断と何が違うの?
 ペンギン先生 ひよこ
5つのステップは何?
ペンギン先生 ひよこ 検証は、修正できたかの確認?
ペンギン先生 それだけではないよ。発見した弱点が実際に悪用可能か、攻撃が対象へ届くか、既存の防御が働くかなどを確かめ、優先順位や対処の計画に役立てる段階だね。脆弱性の深刻さを示す点数だけでは、組織でのリスクは決められないんだ。
ひよこ ASMとの関係は?
ペンギン先生 ASMは、外部から見える資産や攻撃対象を把握するなど、CTEMを支える取り組みの一つだよ。発見だけでなく、対象範囲や優先順位を考える情報にもなる。CTEM全体では、さらに検証や、担当者が対処を進められる業務の流れも扱うんだ。
ひよこ 導入すれば、被害が決まった割合で減る?
ペンギン先生 一律の削減率を保証するものではないよ。目的は、重要な弱点の対処を進めてリスクを減らすこと。関係部署で役割を決め、設定変更や防御の改善、修正などを業務につなげ、見直していく必要がある。見つけた弱点が自動ですべて直るわけでもないんだ。
まとめ:ざっくりこれだけ覚えればOK!
「CTEM(シーテム)」って出てきたら「攻撃される弱点を継続して評価し、対処につなげる取り組み」と思えばだいたいOK!
📖 おまけ:英語の意味
「Continuous Threat Exposure Management」 = 継続的脅威エクスポージャー管理
💬 Continuousは継続的、Threat Exposureは脅威にさらされている状態、Managementは管理。Gartnerの枠組みとして紹介される5段階を、組織の業務や対処の流れにつなげるんだ。